
Como funciona o sandbox do Codex no macOS, Linux e Windows
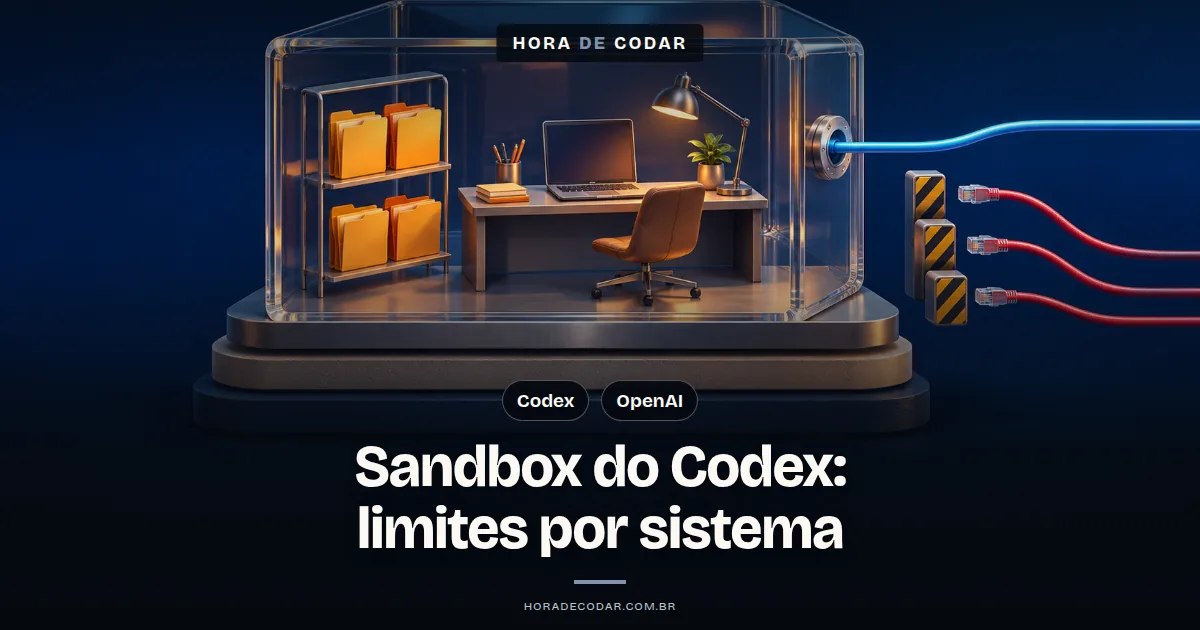
A OpenAI publicou em 18/11/2026 o texto técnico Inside the Codex sandbox. Ele explica como o Codex executa comandos na sua máquina respeitando os limites de sistema de arquivos e de rede que você mesmo controla, no macOS, no Linux e no Windows.
A motivação, segundo a própria OpenAI, é direta: rodar comandos locais é uma das operações mais frequentes do agente e também uma das que mais podem causar estrago. O sandbox do Codex é a camada que impede um comando de ir além do que você liberou.
Quais mecanismos o Codex usa para isolar comandos em cada sistema
O Codex não reinventa o isolamento. Ele usa o mecanismo nativo de cada sistema: Seatbelt no macOS, bubblewrap no Linux e no WSL2, e o sandbox nativo do Windows quando roda no PowerShell, conforme o artigo da OpenAI.
macOS com Seatbelt
No macOS, o Codex monta os argumentos do sandbox-exec a partir de uma política base. Essa política é completada com o perfil de permissões (permission profile) e outros dados de contexto, e o resultado é o perfil Seatbelt final.
As regras extras de rede não ficam no Seatbelt. Elas são responsabilidade do proxy de rede, que aparece mais abaixo.

Black Week do Nexus
A formação de IA mais completa do Brasil
- 7 formações · 112 cursos · 26 mil alunos
Linux e WSL2 com bubblewrap e seccomp
No Linux, a documentação de sandboxing do Codex informa que as restrições são aplicadas com bubblewrap e seccomp.
O WSL2 não tem um caminho próprio: ele usa a mesma implementação de sandbox do Linux.
Windows com MXC, elevated e unelevated
No Windows, o Codex oferece um modo baseado nos Microsoft Execution Containers (MXC). A OpenAI o anunciou como mais rápido de configurar, com controle de rede mais forte e acesso a arquivos mais granular. Ele exige um dispositivo Windows 11 compatível.
A página do Codex no Windows lista dois modos legados como alternativa:
- elevated: usa usuários dedicados com menos privilégios, limites de permissão no sistema de arquivos e regras de firewall. Precisa de privilégio de administrador para ser configurado.
- unelevated: a opção mais fraca. Roda os comandos com um token restrito derivado do seu usuário atual e aplica limites por ACL.
Quem quiser se aprofundar no Windows tem um texto anterior da OpenAI só sobre isso: Building a safe, effective sandbox to enable Codex on Windows.

VPS Hostinger para seu sistema
10% OFF extraVPS com SSD NVMe e backups semanais. O cupom MATHEUSHORADECODAR é aplicado automaticamente pelo link.
Ver planos com 10% OFF →Como os perfis de permissões e o proxy de rede definem os limites
Quem define o que um comando pode fazer são os perfis de permissões. Cada perfil estabelece as restrições de sistema de arquivos e de rede de uma sessão do Codex.
A API do sandbox recebe duas coisas: o comando e o perfil. Se o perfil liberar acesso limitado à rede, quem chama precisa fornecer um proxy de rede para aplicar esses limites.
É nesse proxy que entram as regras por domínio, como .openai.com. Ele é compartilhado, roda fora do sandbox, e o endereço dele chega ao comando pelas variáveis de ambiente padrão _PROXY.
Um detalhe interessante: a lógica de tratamento de requisições e de políticas do proxy é a mesma nos três sistemas. O que muda de um SO para outro é a configuração do proxy e a integração com o sandbox local.
O que isso significa para quem dá ao Codex acesso ao repositório local
Na prática, o padrão já é restritivo. No modo workspace-write (app do Codex, CLI e extensão de IDE), o agente lê arquivos, edita dentro do workspace e roda comandos locais de rotina nesse limite, segundo a página de aprovações e segurança. A rede fica desligada até você ativar na configuração.
Mesmo dentro das raízes graváveis, alguns caminhos continuam somente leitura: .git (pasta ou arquivo, incluindo o diretório Git apontado por um arquivo gitdir:), .agents e .codex. Ou seja, o histórico do repositório e a configuração do próprio agente ficam fora do alcance das edições.

Crie sistemas com IA para vender
Prompts, modelos e checklists para criar e publicar seu sistema com IA e preparar a oferta para o primeiro cliente.
Quero o e-book gratuito Receba o livro e os bônus no seu e-mail.Se você quer apertar ou ajustar isso, a documentação de permissões diz que os perfis locais funcionam no macOS, Linux, WSL e Windows nativo. Um perfil somente leitura deixa o Codex inspecionar o projeto sem editar nada. Um perfil com gravação pode restringir as edições a raízes escolhidas do workspace.
Para ver como isso se encaixa com aprovações e revisão de mudanças, vale ler sobre permissões e sandbox no Codex.
Dá para usar o sandbox do Codex fora do agente, como em servidores MCP?
Dá, sim. O Codex CLI tem o comando codex sandbox, com os subcomandos macos, linux e windows, que roda qualquer comando sob um perfil de permissões definido na configuração do Codex. A referência está nos comandos de desenvolvedor.
O exemplo dado pela OpenAI é um servidor MCP. Você define um perfil chamado memory-mcp e envolve o comando npx original do servidor com codex sandbox usando esse perfil. O resultado é um servidor que só grava onde você permitiu e que fica sem acesso à rede.
Isso é útil porque servidor MCP de terceiro também executa código na sua máquina, e até aqui ele costumava rodar sem essas amarras.
Próximo passo: revisar o perfil de permissões antes de liberar rede ou gravação
Antes de ligar a rede ou abrir gravação fora do workspace, confira qual modo está ativo na sua sessão. Se for o workspace-write padrão, você já sabe exatamente o que o agente pode e não pode tocar.
Depois, leia o artigo original junto com a documentação de sandboxing para entender o mecanismo do seu sistema.
E se você está no Windows 11 com um dispositivo compatível, vale avaliar o modo MXC no lugar dos modos legados, principalmente se o controle de rede for prioridade no seu fluxo.
Fontes consultadas
Consulta em .
- OpenAI: Inside the Codex sandbox
- OpenAI Developers: documentação de sandboxing do Codex
- OpenAI Developers: Developer commands
- OpenAI Developers: Permissions
- OpenAI Developers: Agent approvals & security
- OpenAI Developers no X
- OpenAI Developers: Codex no Windows
- OpenAI: Building a safe, effective sandbox to enable Codex on Windows
Acompanhe os tutoriais do Hora de Codar no YouTube. Se quiser aprofundar o contexto, veja Qualquer IA pode apagar seu PC! Veja como se proteger (Claude Code, Codex, Cursor).
Matheus Battisti

Formações

Formação Vibe Coding
Do Prompt ao Produto: Crie Software Real com IA
- 474 aulas
- 20 projetos
- 39h 30min




Blog | Mais populares
Codex CLI: como instalar, autenticar e rodar o Codex no terminal
Codex CLI: veja como instalar com npm, autenticar via ChatGPT e rodar o agente de código da OpenAI direto no terminal, com sandbox seguro por padrão.
Quanto custa o Codex? Planos, preços e limites de uso
Codex preço: veja quanto custa o Codex em cada plano do ChatGPT, de US$ 8 no Go até US$ 200 no Pro 20x, e como funcionam os créditos e limites de uso.
Como usar o Codex no ChatGPT: o passo a passo para rodar tarefas sem abrir o terminal
Veja como usar o Codex no ChatGPT: onde acessar pelo navegador, app e celular, como conectar o GitHub e rodar sua primeira tarefa sem abrir o terminal.
